반응형
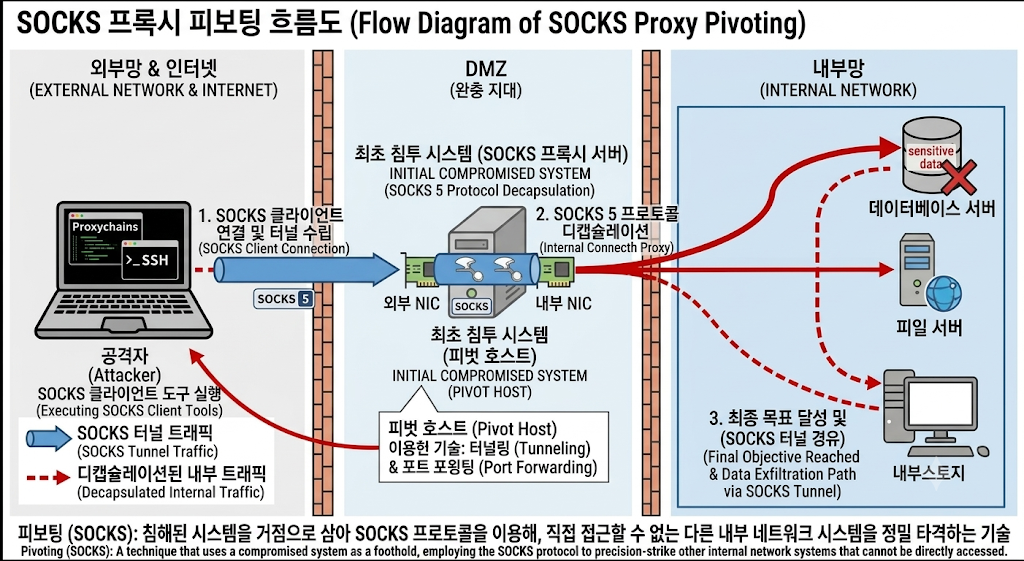
1. SOCKS Proxy Pivoting 개념 및 아키텍처
피벗팅(Pivoting): 침해된 시스템을 거점(Pivot Host)으로 삼아, 직접 접근할 수 없는 내부 네트워크 시스템을 정밀 타격하거나 우회 접근하는 기술입니다.
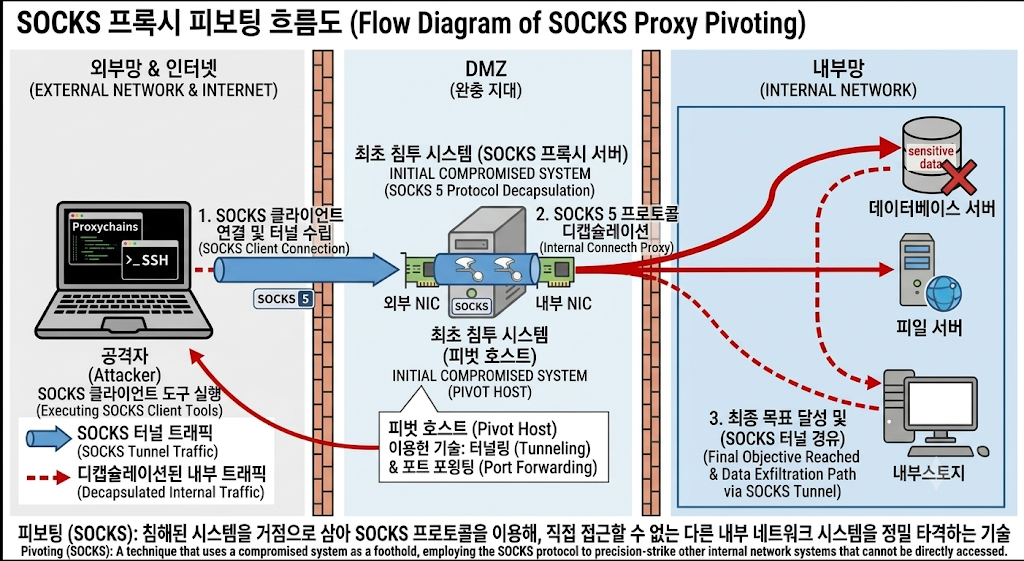
📌 기술 상세 개요
| 구분 | 상세 내용 |
|---|---|
| 개요 | 프록시 서버를 중계 지점으로 활용하여 직접 접근할 수 없는 내부 네트워크의 시스템과 통신하는 기법 |
| 목적 | 중계 호스트를 통해 내부 네트워크에 대한 접근 경로를 확보하고, 내부 자산 및 서비스 점검 수행 |
| 장점 | SOCKS 프로토콜을 지원하는 다양한 도구와 연계할 수 있으며, 별도의 네트워크 라우팅 변경 없이 통신 경로 구성 가능 |
| 단점 | 프록시 연결 상태와 중계 호스트의 네트워크 접근 권한에 영향을 받으며, 프록시를 지원하지 않는 도구는 별도 설정이 필요할 수 있음 |
| 비고 | SOCKS4 또는 SOCKS5 등의 프록시 프로토콜을 활용하며, ProxyChains와 같은 도구를 통해 프로그램의 연결을 프록시로 전달할 수 있음 |
2. SOCKS Proxy Pivoting 실습 (Step-by-Step)
Step 1 SSH 터널링 및 SOCKS 프록시 수립
공격자 시스템에서 SSH 동적 포트 포워딩 명령어를 실행하여 피벗 호스트와의 터널을 백그라운드로 연결합니다.
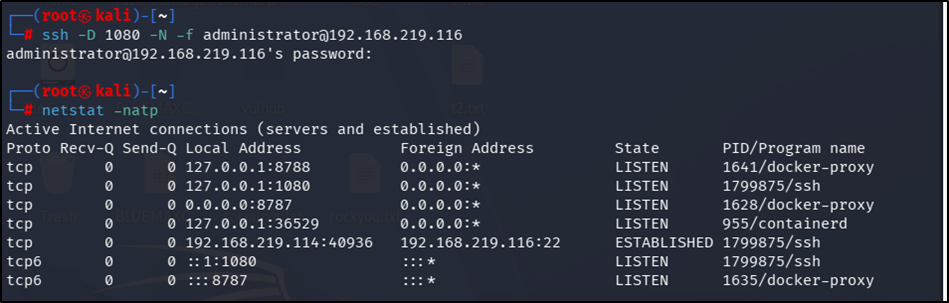
ssh -D 1080 -N -f user@Pivot_Host_IP
| 주요 옵션 설명 | -D 1080 (로컬 SOCKS 포트), -N (원격 명령 실행 안 함), -f (백그라운드 실행) |
|---|
Step 2 ProxyChains 설정 파일 수정
공격자 시스템에서 proxychains4.conf 파일 수정을 통해 SOCKS 프록시 통신이 가능하도록 설정합니다.
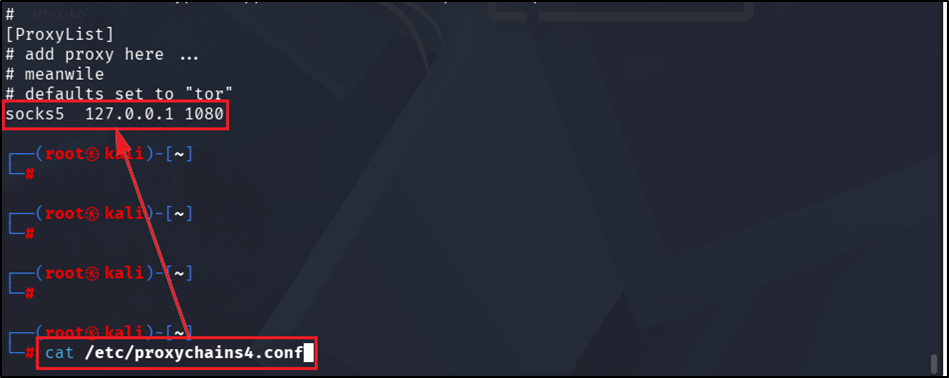
/etc/proxychains4.conf
| 설정 포인트 | 프록시 체인 설정 파일 내에서 라우팅 방식 설정 및 로컬 SOCKS 포트(1080) 연동 확인 |
|---|
Step 3 ProxyChains 연계를 통한 내부망 스캔
구축된 SOCKS 터널을 프록시 체인과 연결하여 내부망 대상 자산에 대한 스캔 및 취약점 점검을 수행합니다.
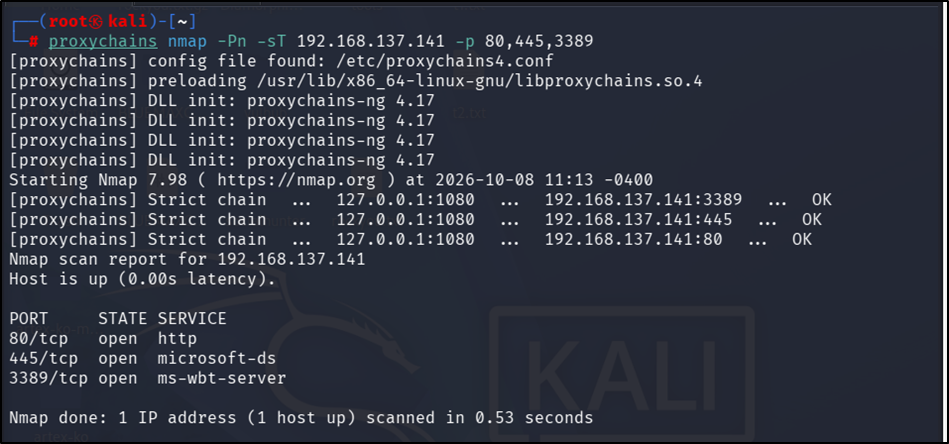
proxychains nmap -Pn -sT 192.168.137.141
| 검증 포인트 | 내부 데스크탑 및 데이터베이스 서버로의 정상적인 패킷 라우팅 및 접근 경로 확보 여부 확인 |
|---|
반응형
'침투 테스트(모의해킹)' 카테고리의 다른 글
| [침투 모의해킹] AI 침투 모의해킹(ARTEX AI 도구) (0) | 2026.10.19 |
|---|---|
| [침투 테스트] 포트 포워딩(Port Forwarding) Pivoting (0) | 2026.10.18 |
| [침투 테스트] 피보팅(Pivoting) 기법 (0) | 2026.10.12 |
| [침투 테스트] 인터넷 연결 공유(ICS) 차단 정책 설정 (지니안 NAC) (0) | 2026.01.21 |
| [침투 테스트] React2Shell (CVE-2025-55182) (0) | 2026.01.12 |